News
優先対応すべきソフトウェアの脆弱性を迅速に可視化
自社開発「SBOM.JP」、SSVCに準拠する新機能追加~企業・事業特性に応じたリスクを踏まえた効率的な脆弱性対応を支援~
本プレスリリースのPDFはこちら [PDF : 254KB]
ソフトウェアの品質向上支援サービスを提供する株式会社ベリサーブ(本社:東京都千代田区、代表取締役社長:鴫原 忠大、以下 ベリサーブ)は、ソフトウェアサプライチェーン管理パッケージ「SBOM.JP(エスボムジェイピー)」に、脆弱性の悪用状況や対象システムの公開状況、事業への影響などを踏まえて対応の優先順位を判断できる新機能を追加し、2026年11月上旬より提供を開始します。
脆弱性対応の優先順位を決定するための意思決定フレームワーク「SSVC(Stakeholder-Specific Vulnerability Categorization)」※1に準拠することで、脆弱性の深刻度だけでは判断できない実際の悪用状況や事業への影響などを考慮した、リスクベースの優先順位付けを支援します。
※1 カーネギーメロン大学ソフトウェア工学研究所(SEI)などが開発した、脆弱性対応の優先順位を判断するためのフレームワーク。ステークホルダーごとの立場や状況に応じて、脆弱性への対応方針を判断する手法。
ソフトウェアサプライチェーン管理パッケージ「SBOM.JP」
背景
生成AIの活用やOSS(Open Source Software)の利用拡大により、ソフトウェア開発が加速する一方、対応すべき脆弱性も増加しています。全ての脆弱性に即座に対応することが難しい中、限られたリソースで、どの脆弱性から優先的に対応すべきかを判断することが重要な課題となっています。
従来、脆弱性対応の優先順位を判断する指標には、脆弱性の深刻度を数値化する「CVSS(Common Vulnerability Scoring System)」※2が広く利用されてきました。しかし、実際の運用では、CVSSのスコアが高くても攻撃に悪用される可能性が低いケースや、反対にスコアが高くなくても事業への影響が大きいケースがありました。そのため、脆弱性の深刻度だけでなく、悪用状況や対象システムの公開状況、事業への影響などを総合的に考慮し、対応の優先順位を判断することが求められています。
こうした状況を踏まえ、ベリサーブは実運用上のリスクを考慮して脆弱性対応の優先順位を判断する「SSVC」に準拠したリスクベースの脆弱性管理機能を、「SBOM.JP」に新たに搭載します。
※2 共通脆弱性評価システムと呼ばれる、情報システムの脆弱性に対するオープンで汎用的な評価手法および指標。
「SSVC」に準拠した脆弱性管理機能の概要
「SBOM.JP」では、「SSVC」に準拠した優先順位付けを可能にすることで、脆弱性の深刻度だけでなく、悪用状況や対象システムの公開状況、事業への影響などを加味し、実運用上のリスクに応じた優先順位の判断を可能にします。
(1)優先的に対応すべき脆弱性を可視化
複数の脆弱性が存在する場合でも、実運用上のリスクに基づいて判断できるため、優先的に対応すべき脆弱性を把握できます。
(2)限られた運用リソースを有効活用
全ての脆弱性に一律に対応するのではなく、リスクの高い脆弱性から優先的に対応することで、限られた運用リソースを効率的に活用できます。
(3)SBOM管理から脆弱性対応までを一元化
「SSVC」に準拠したリスクベースの脆弱性管理機能と、「SBOM.JP」が従来提供しているSBOM管理や脆弱性管理機能の各種機能を組み合わせることで、ソフトウェアの構成情報や脆弱性の把握から、対応優先度の判断を一元的に管理でき、効率的な脆弱性対応につなげることができます。
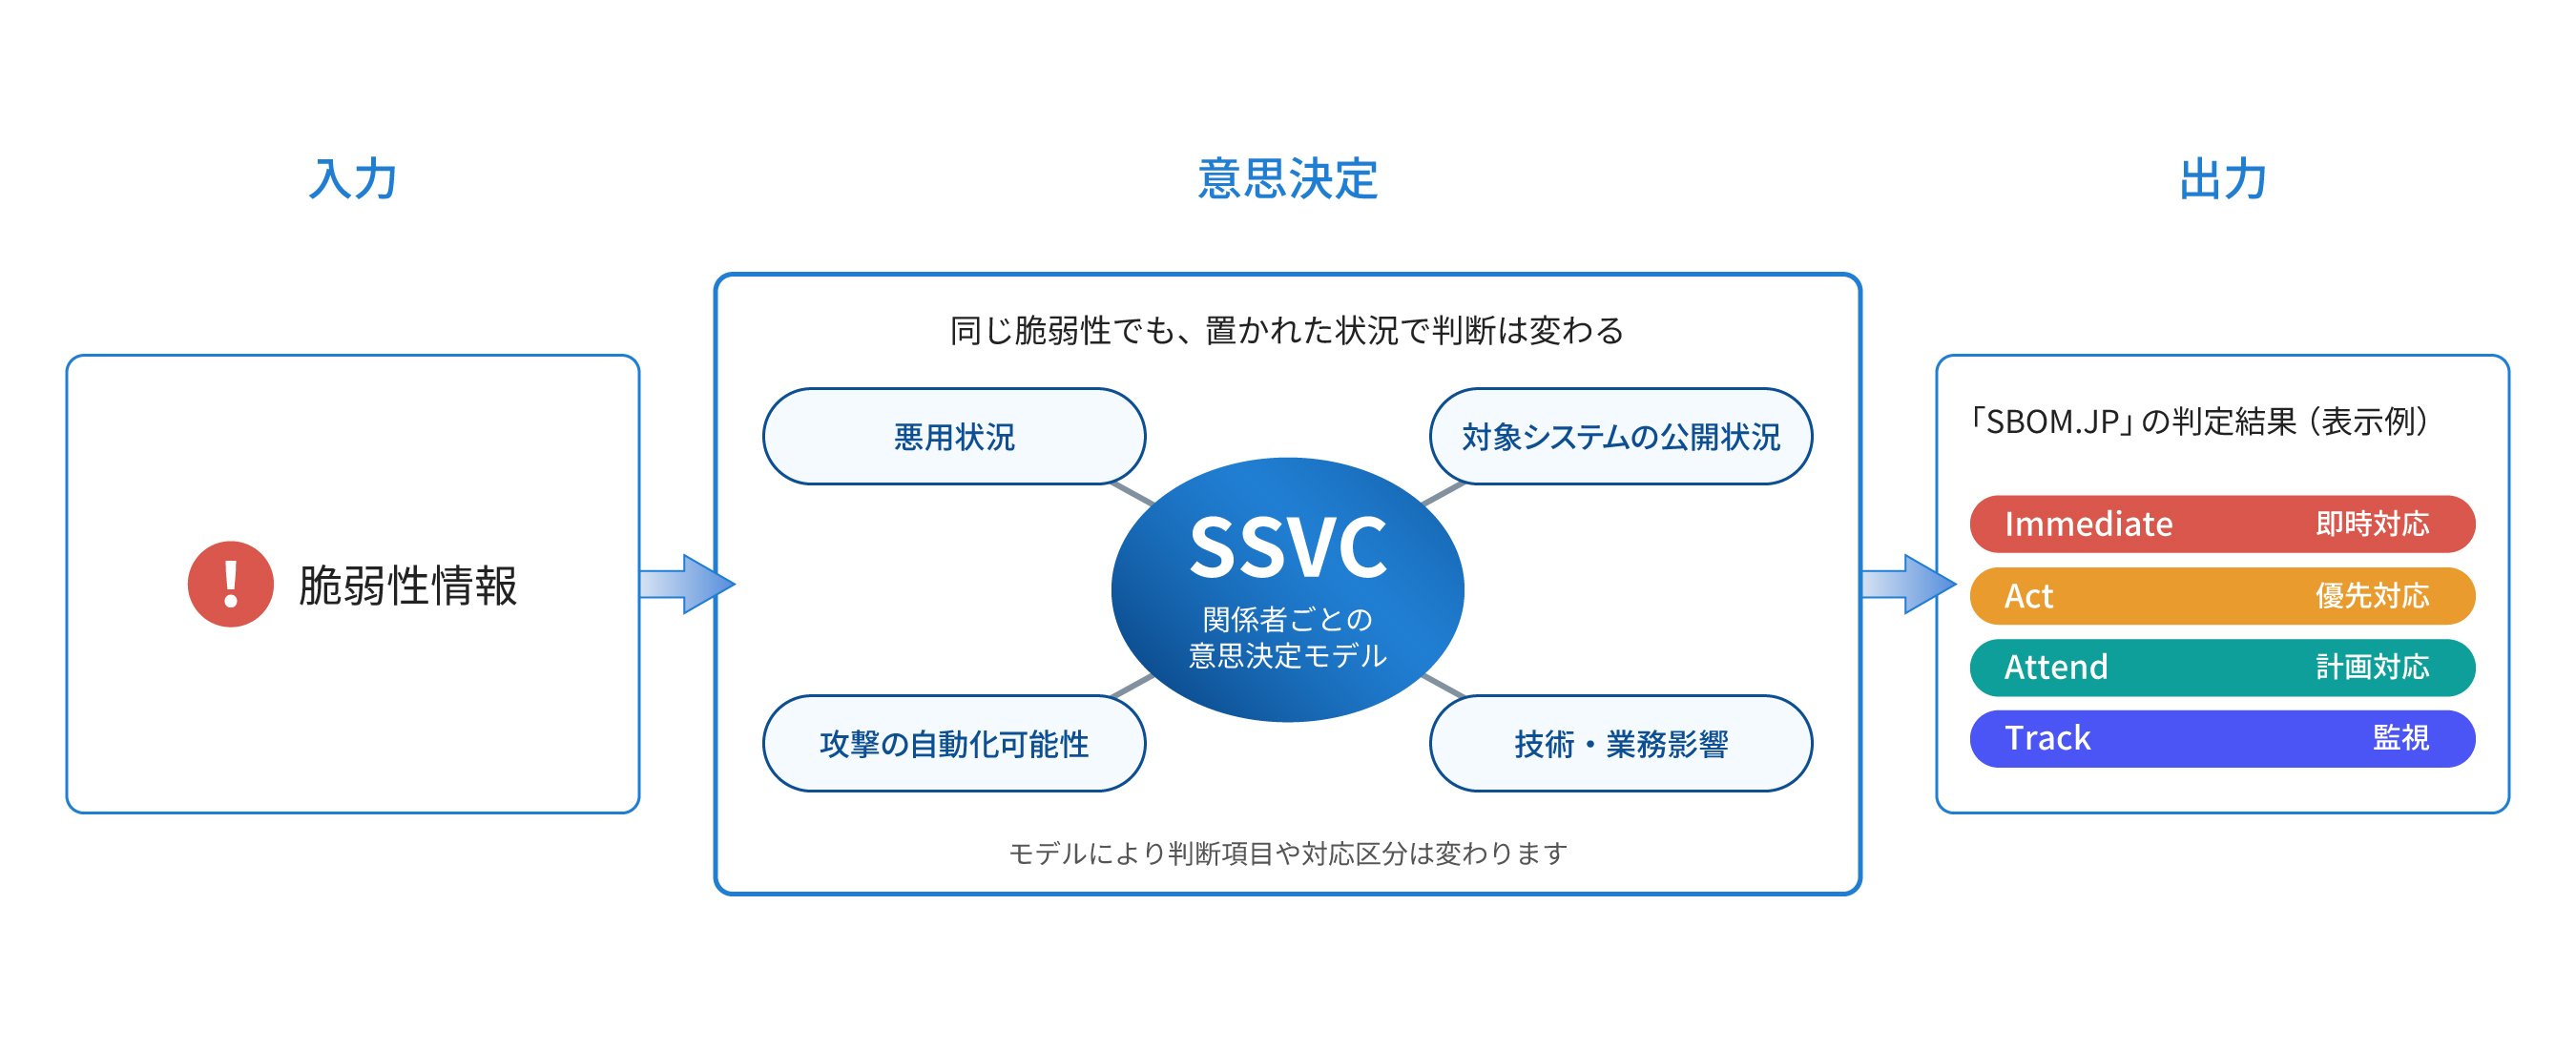
「SBOM.JP」におけるSSVC対応の概念図
今後の取り組み
「SBOM.JP」では、米国CISA(Cybersecurity and Infrastructure Security Agency:サイバーセキュリティ・インフラセキュリティ庁)が発出した、米国の連邦文民行政機関※3を対象とした拘束的運用指令「BOD 26-04」に準じた優先度判定への対応を、2026年12月上旬に予定しています。「BOD 26-04」では、脆弱性や対象資産のリスクに応じて対応の優先順位を判断する考え方が示されています。
今回提供するSSVC対応機能と併せて、お客様が組織ごとのセキュリティポリシーや運用ルールに応じて、より柔軟に脆弱性対応の優先順位を判断できる機能を提供していきます。今後も脆弱性管理を取り巻く環境変化や運用ニーズを踏まえ、リスクベースの脆弱性管理を支援する機能を継続的に拡充してまいります。
ベリサーブは、今後も「SBOM.JP」の機能拡充を通じて、SBOMを中心としたソフトウェアサプライチェーンセキュリティの強化を支援すると共に、お客様の継続的かつ効率的な脆弱性管理の実現に貢献してまいります。
※3 アメリカ合衆国の連邦政府において、国防・軍事や情報機関を除いた、内政や行政実務を担う全ての文民系行政機関の総称のこと。
サービスに関するお問い合わせ先
リリースに関するお問い合わせ先
広報部 広報課 椎名、太田
TEL:050-3640-8194
MAIL:press@veriserve.co.jp
掲載されている製品名、会社名、サービス名は、当社の商標または登録商標です。