スキルアップ
製造業が今すぐ着手すべきCRA対応ロードマップ


最近、「欧州サイバーレジリエンス法(EU CRA、以下 CRA)」や「SBOM(Software Bill of Materials:ソフトウェア部品表)※1」という言葉を耳にする機会が増えてきました。
実は、EU市場で製品を販売している企業にとって、CRAへの対応は避けて通れないテーマになっています。
そこで本記事では「CRAとは何か」「誰が対象になるのか」、そして「どのように対応を進めればよいのか」をご紹介します。
CRAの概要
CRAは、欧州サイバーレジリエンス法(Cyber Resilience Act)の略称で、EU市場で提供される、接続機能を持つデジタル製品にサイバーセキュリティ要件を定めるEU規則です(図表1)。
2027年12月11日の全面適用後、対象製品がCRAに適合していない場合は、EU市場で販売できなくなる可能性があります。
そのため、対象企業(製造業者、輸入業者、流通業者などサプライチェーンに関わる事業者 )が施行に間に合わせるためには、早めの準備が求められます。
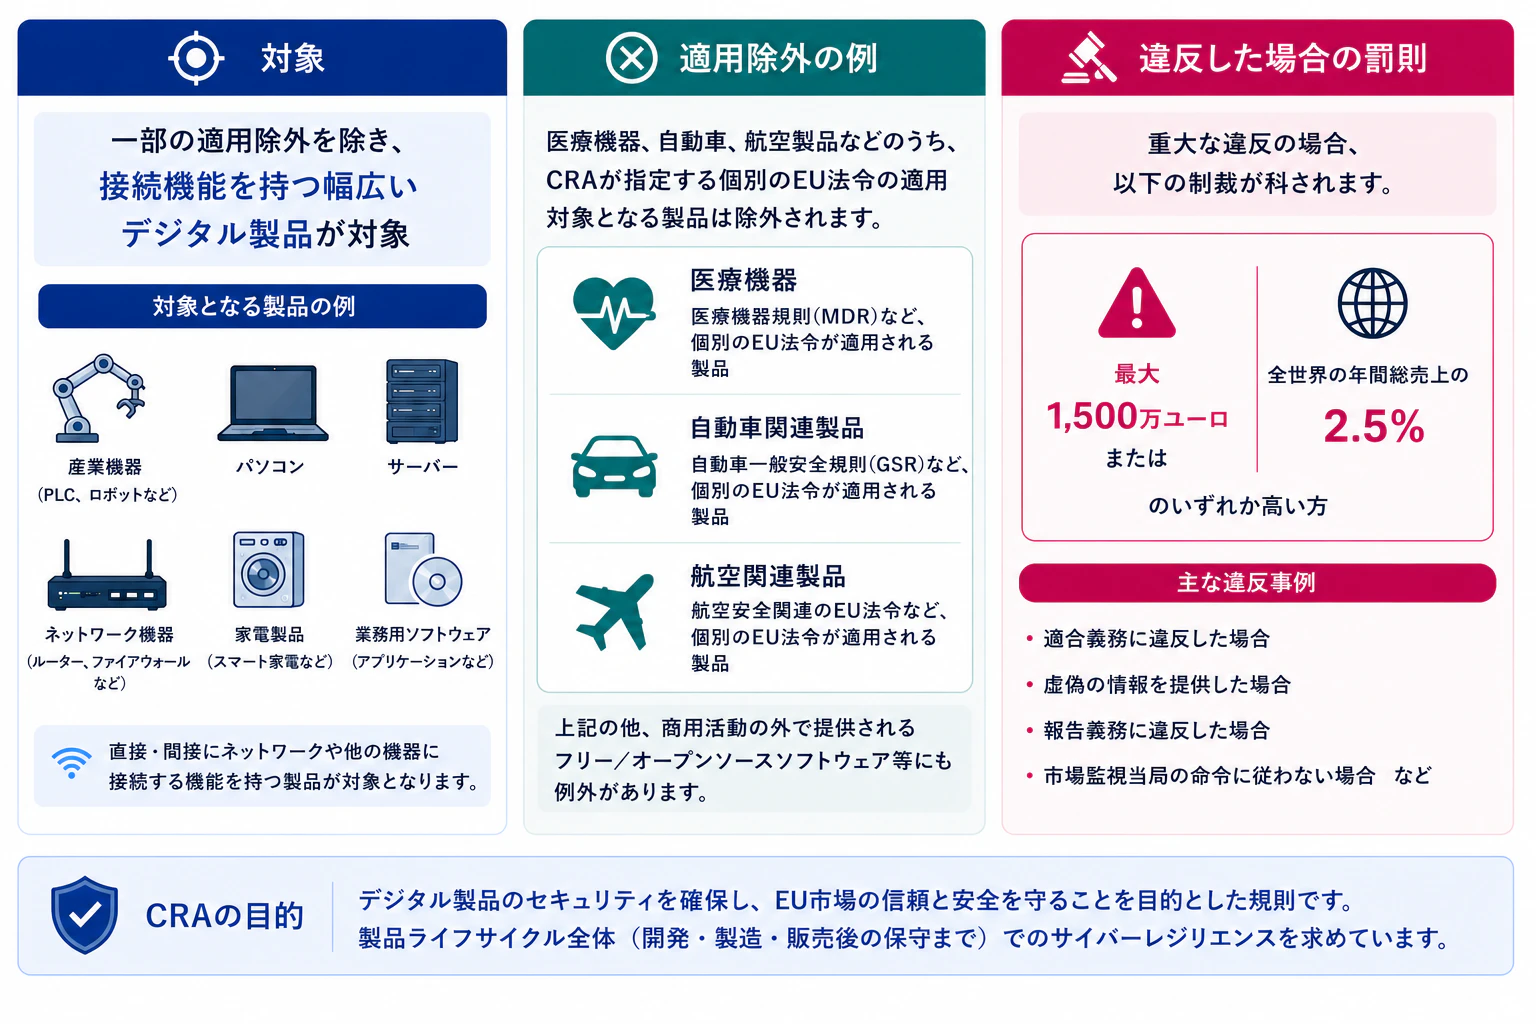
CRAの対象となるのはEU市場で提供される、ネットワークや他の機器への直接・間接の接続機能を持つ、幅広いハードウェアやソフトウェアです。
例えば、産業機器やパソコン、サーバー、ファイアウォールなどのネットワーク機器、私たちの生活に欠かせない家電製品、さらには業務用ソフトウェアも対象になります。
一方、医療機器、自動車、航空製品などのうち、CRAが指定する個別のEU法令の適用対象となる製品は除外されます。
CRAは2024年12月10日に発効しました。脆弱性・重大インシデントをEU当局に報告する義務は2026年9月11日から課され、その他の要求事項は2027年12月11日から適用されます(図表2)。このため、2027年12月11日以降にEU市場へ新たに投入する対象製品は、原則としてCRAに適合している必要があります。なお、脆弱性・重大インシデントの報告義務は、2027年12月11日より前にEU市場へ投入された対象製品にも課されます。
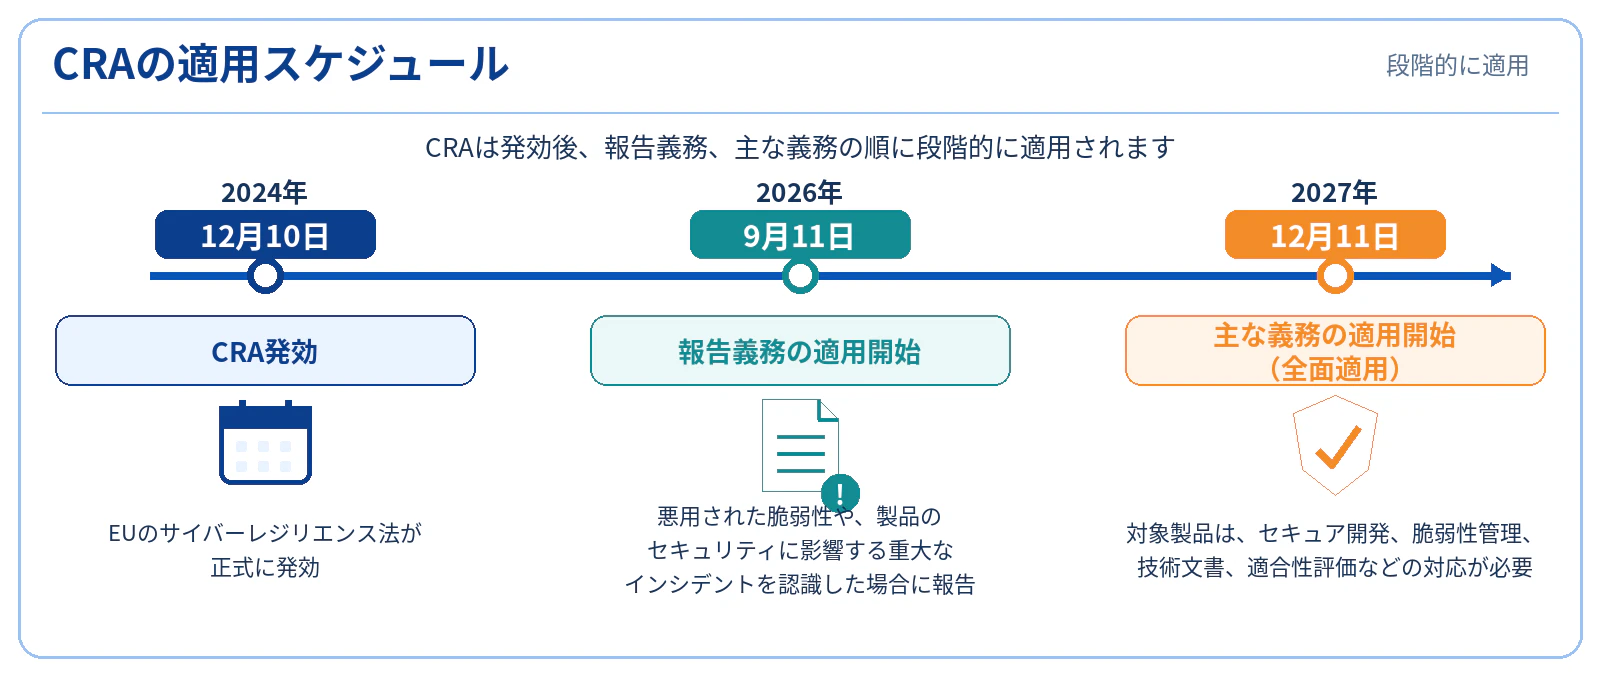
このように、CRAの全面適用は2027年12月11日ですが、その前の2026年9月11日から報告義務が始まります。
まずは、この報告義務への対応を見据えて準備を進めることが重要です。
この報告義務では、製造事業者が「実際に悪用されている脆弱性」または「製品のセキュリティに影響を及ぼす重大インシデント」を認識した場合、原則として認識後24時間以内の早期警告と、72時間以内の本通知を行うことが求められます。
さらに、悪用された脆弱性については、是正措置が利用可能になってから14日以内に最終報告を行います。重大インシデントについては、72時間以内の通知を提出してから1カ月以内に最終報告を行う必要があります。
そのため、脆弱性の受付、影響判断、社内承認、報告を迅速に進められる体制を事前に整えておくことが重要です。
このように、まずは報告義務への対応が必要な状況ですが、「CRA対応する上で全体的に何をすればよいのか」と疑問に思う方は多いでしょう。そこで、対象企業が実施すべきことを説明します。
対象となる企業が実施すべきこと
CRA対応に求められていることは、大きく二つあります(図表3)。
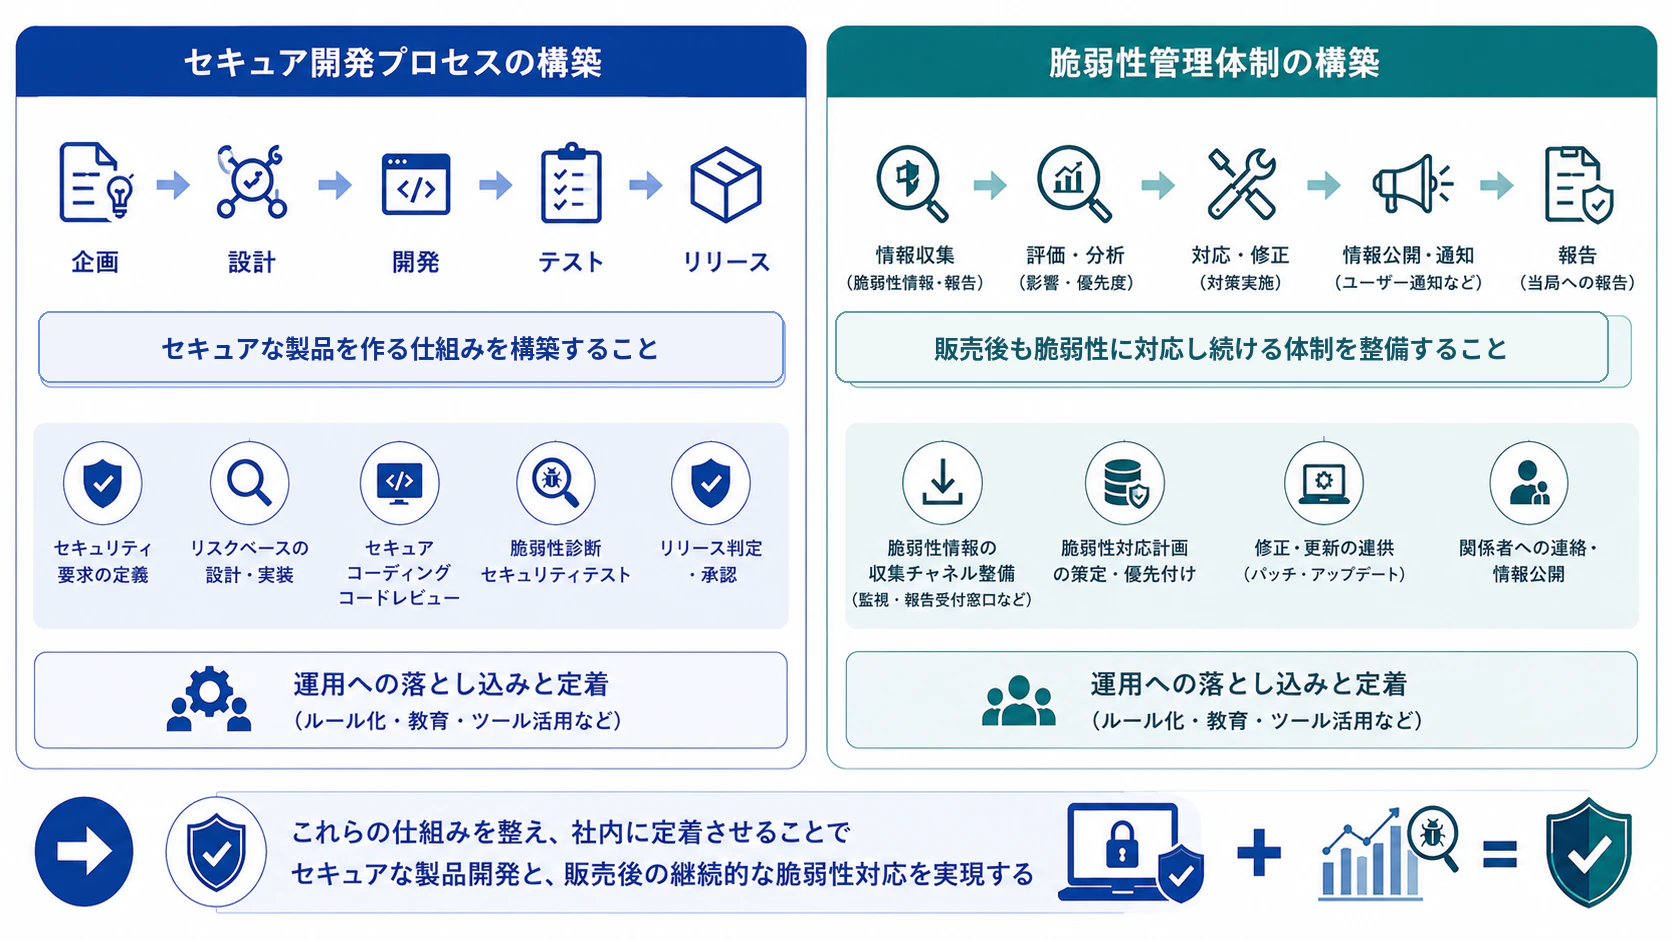
一つ目が、「セキュア開発プロセスの構築」です。
これは、製品の企画・設計・開発・テスト・リリースまでの各工程で、セキュリティを意識した開発を行うためのプロセス(仕組み)を整備することです。
二つ目が、「脆弱性管理体制の整備」です。
こちらは、製品をリリースした後も、脆弱性の情報を継続的に収集し、必要に応じて修正や情報公開、報告を行うための体制を立ち上げ、運用できるようにすることを指します。
つまりCRA対応を一言で表すと、
「セキュアな製品を作る仕組みを構築すること」
そして
「販売後も脆弱性に対応し続ける体制を整備すること」
の二つになります。
では、次にどのようなステップで対応していくと良いかを解説します(図表4)。
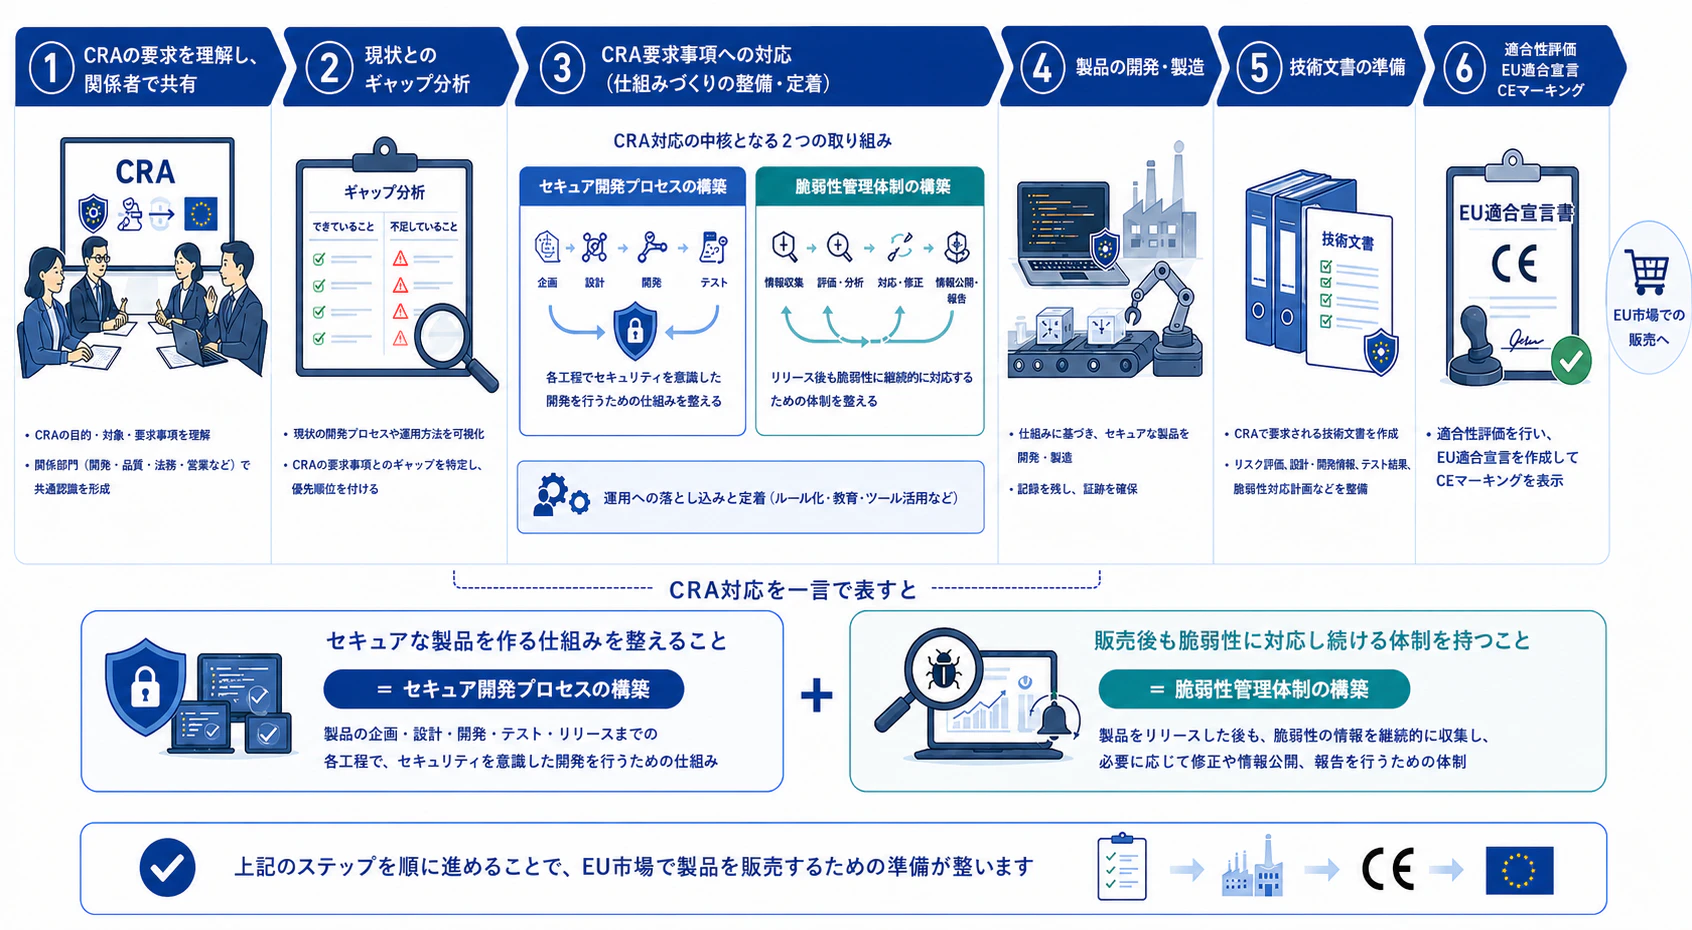
① CRAの要求を理解し、関係者で共有
最初のステップは、関係者全員がCRAを理解することです。
そこで、自社製品がCRAの対象になるのか、いつまでに何が必要になるのか、どの部門・担当者が対応を担うのかをあらかじめ確認する必要があります。
CRA対応は、法務部門や品質保証部門だけで完結するものではありません。
製品企画、開発、品質保証、セキュリティ、保守、サポートなど、複数部門での共通理解が必要です。
この段階のゴールは、対象製品リスト、適用範囲、期限、要求事項マップを整理し、次のギャップ分析に進める状態とすることです。
そのためには、「自社のどの製品に、いつまでに、どの要求が関係するのか」を明確にすることが重要です。
② 現状とのギャップ分析
次のステップとなるギャップ分析では、目標とする「理想の姿(To-Be)」と「現在の状況(As-Is)」を比較し、その間にある「差(ギャップ)」を明確にして、課題や解決策を導き出します。
既存の開発・運用プロセスと、CRAの義務・要求、関連規格をひも付けて比較し分析します。
例えば、現在の開発プロセスにセキュリティ要件定義があるか、脅威分析が実施されているか、脆弱性対応の手順があるか、SBOMを生成・管理しているか、といった観点を確認します。
ギャップ分析は、単に不足を見つけるための作業ではありません。
重要なのは、見つかったギャップを、適用開始までに実行可能な改善計画に落とし込むことです。
アウトプットとして、ギャップ一覧、対応案、優先順位、スケジュールを整理し改善計画へ反映します。
その結果を基に、次のステップであるセキュア開発プロセス構築、PSIRT※2などの担当体制の整備、脆弱性管理運用につなげます。
③ CRA要求事項への対応
ギャップ分析の後は、実際にCRA要求事項への対応を進めます。
前述のとおり、対応すべきこととしてセキュア開発プロセスの構築と脆弱性管理体制の整備があります。
セキュア開発プロセスの構築では、脅威分析、セキュリティ要件定義、設計・実装レビュー、テスト、リリース判定、証跡の残し方などを整備します。
脆弱性管理体制の整備では、PSIRTなどの担当体制を整え、脆弱性の受付窓口、CVD※3方針、影響分析、修正、通知、報告期限への対応を整えます。併せて、製品に含まれるOSS※4やソフトウェア部品を把握し、SBOMを生成・更新・保管して、脆弱性監視に活用する運用プロセスを構築します。
ここで重要なのは、これらを一度きりの対応ではなく、開発・保守の中で継続的に運用できる仕組みにすることです。
④ 製品の開発・製造
③で整備したセキュア開発プロセスと脆弱性管理体制を実際の製品開発・製造に適用します。企画・設計からテスト、リリースまで各工程でセキュリティ対策を実施し、その結果や判断の記録を残すことで、製品の安全性と適合性を説明できる状態にします。
⑤ 技術文書の準備
開発・製造の過程で蓄積したリスク評価、設計情報、SBOM、テスト結果、脆弱性対応手順などを体系的に整理し、CRA要求への適合を説明できる技術文書としてまとめます。製品や運用の変更に合わせて継続的に更新し、適合性評価とEU適合宣言につなげます。
⑥ 適合性評価・EU適合宣言・CEマーキング※5
技術文書やテスト結果を基に、製品区分に応じた適合性評価を行います。適合を確認した後、製造者がEU適合宣言を作成し、CEマークを表示します。販売後も、設定したサポート期間※6を通じて脆弱性対応を継続します。
ここまでの対応により、EU市場で製品を販売するための準備が整ったと言えます。
このように、2027年12月11日以降にEU市場へ新たに投入する対象製品は、原則として、こうしたCRA対応のプロセスを経て開発・製造されたものである必要があります。そのため、対象となる企業は、まず現状を把握し、どのような対応が必要なのかを早めに整理しておかなければなりません。
CRA対応で押さえるべきポイント
CRA対応はSBOMを作れば終わり、あるいはテストで安全性を確認できれば終わり、といった単純なものではありません。製品の企画・開発から販売後の脆弱性対応まで、製品ライフサイクル全体にわたって幅広い対応が求められます。
そのため、自社だけで進めるべきか、外部の支援を活用すべきか判断に悩む企業が多く見られます。この際、対象製品数、サプライヤー数、社内の専門人材、既存の開発・脆弱性対応体制などを踏まえて、自社対応と外部支援の最適な組み合わせを判断することが重要です(図表5)。
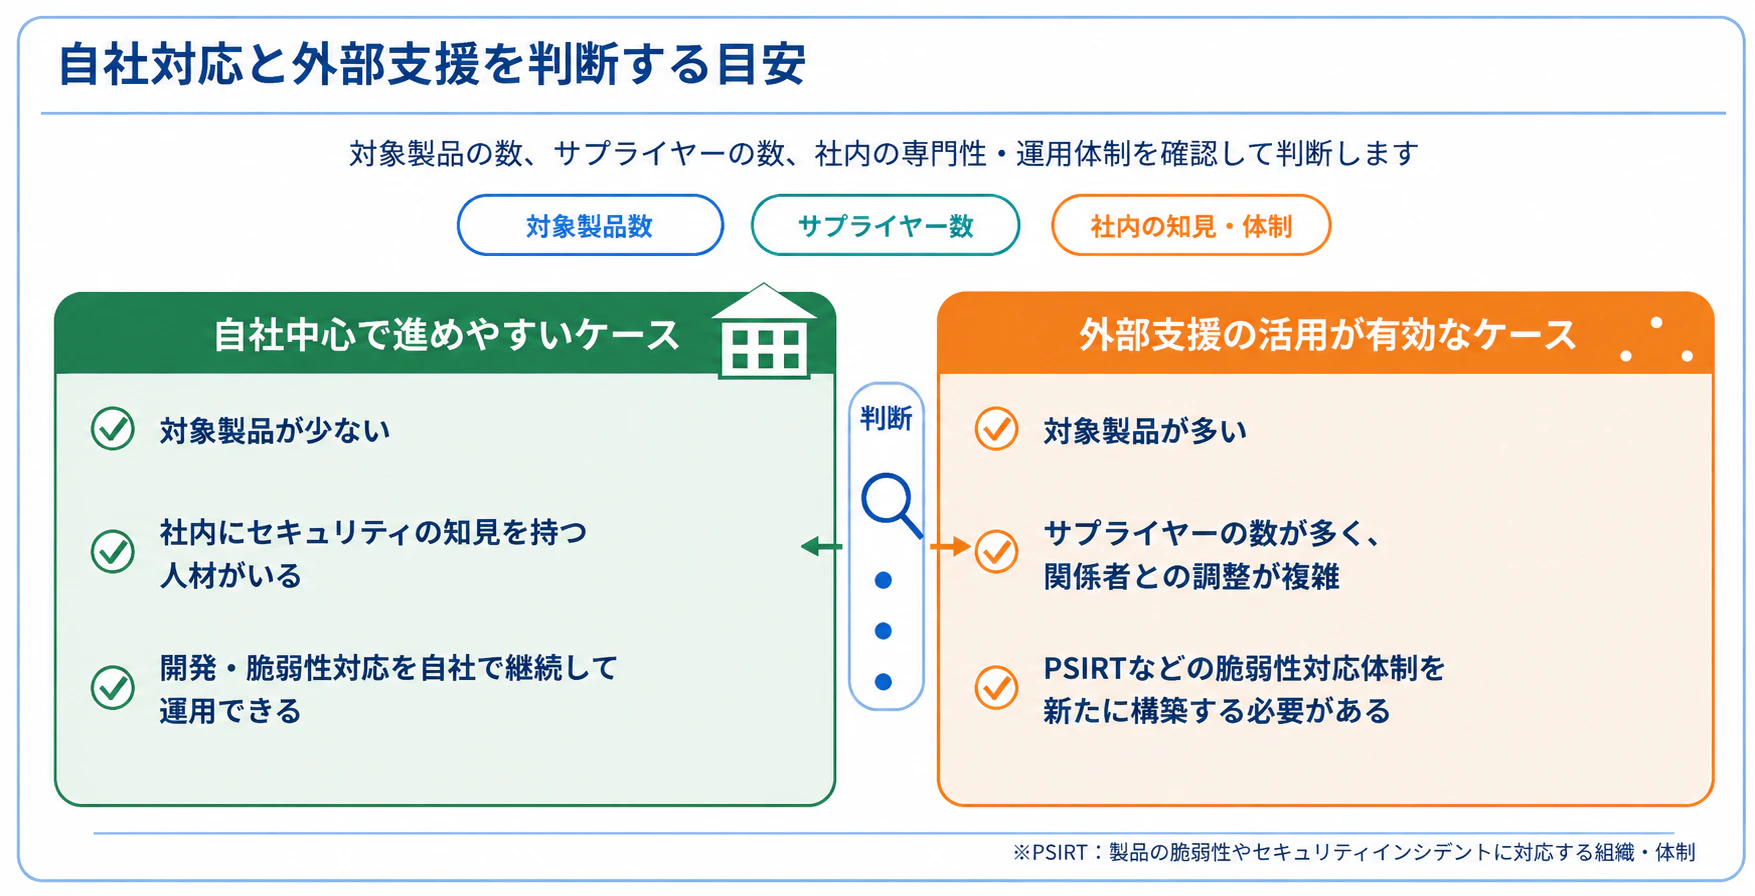
まずは、自社の製品がCRAの対象になるのか、そして現在の開発・運用プロセスでどこまで対応できているのかを確認するところから始めてみてください。
最後に、ベリサーブが行っているCRA対応サービスをご紹介します。
詳細は、CRA対応サービスをご覧ください。
本記事が、これからCRAの対応を行う方々にとって参考になれば幸いです。
※1 SBOM:Software Bill of Materialsの略。ソフトウェアを構成する部品と依存関係を一覧にしたもの
※2 PSIRT:Product Security Incident Response Teamの略。製品の脆弱性やセキュリティインシデントに対応する組織・体制
※3 CVD:Coordinated Vulnerability Disclosureの略。脆弱性情報を関係者間で調整しながら修正・公開する考え方
※4 OSS:Open Source Softwareの略。ソースコードが公開され、所定の条件で利用・変更・再配布できるソフトウェア
※5 CEマーキング:製品が適用されるEU法令の要求に適合していることを製造者が示す表示
※6 サポート期間:製造者が製品の脆弱性に対応する期間。CRAでは原則として5年以上ですが、製品の想定使用期間が5年未満の場合は、その想定使用期間に対応する期間を設定します。
この記事を書いた人
執筆
成合忍
株式会社ベリサーブ サイバーセキュリティ本部ビジネスマネジメント部 事務機系SIerで電子帳票・印刷制御システムの開発・導入を経験。その後、大手製造業向けIT案件の提案支援やプロジェクト管理、映像・画像解析を活用したソリューションの商品企画・マーケティングに従事し、2023年にベリサーブへ中途入社。現在は主に産業機器メーカーや医療機器メーカーを担当し、セキュア開発プロセスの構築、リスクアセスメント、セキュリティテスト、PSIRT構築、脆弱性管理などを支援している。
この記事は面白かったですか?
今後の改善の参考にさせていただきます!